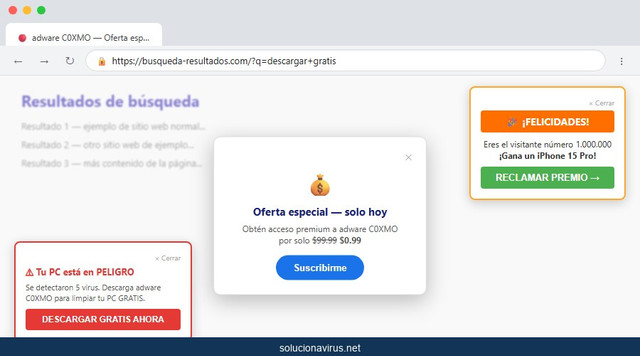
Notas un aumento significativo en la cantidad de anuncios que aparecen en tus páginas web favoritas, lo que puede ser frustrante y afectar tu experiencia de navegación.
Tu navegador se ralentiza o se cierra inesperadamente, lo que puede indicar que C0XMO está consumiendo recursos del sistema y afectando el rendimiento de tu PC.
Las búsquedas en tu navegador son redirigidas a sitios web no solicitados, lo que puede ser un indicio de que C0XMO está manipulando tus resultados de búsqueda para mostrarte anuncios no deseados.
Encuentras extensiones no deseadas instaladas en tu navegador, lo que puede ser un signo de que C0XMO ha infectado tu sistema y está intentando recopilar información sobre tus hábitos de navegación.
C0XMO es un adware que muestra anuncios intrusivos en tu navegador, instala extensiones no deseadas y puede redirigir tus búsquedas a sitios web no solicitados. Si tu PC está infectado con C0XMO, es probable que notes un aumento en la cantidad de anuncios que aparecen en tus páginas web favoritas, así como una disminución en el rendimiento de tu computadora.
Este tipo de malware puede ser especialmente dañino si no se elimina a tiempo, ya que puede permitir que otros programas maliciosos se instalen en tu sistema, poniendo en riesgo tu privacidad y seguridad en línea. En solucionavirus.net, te ayudamos a entender cómo funciona C0XMO y qué pasos puedes seguir para eliminarlo de tu PC de manera efectiva.
💡 C0XMO es una variante del botnet Gafgyt que se propaga a través de una vulnerabilidad en el firmware de routers DD-WRT y puede infectar dispositivos con diversas arquitecturas de CPU.
¿Cómo ha llegado a tu PC?
▶ C0XMO puede infectar tu PC a través de software pirata o archivos descargados de fuentes no seguras, por lo que es importante tener cuidado al descargar software y archivos desde Internet.
▶ Los correos electrónicos phishing pueden contener enlaces o archivos maliciosos que instalan C0XMO en tu sistema, por lo que es importante ser cauteloso al abrir correos electrónicos desconocidos.
▶ Las extensiones falsas o maliciosas pueden ser instaladas en tu navegador, lo que puede permitir que C0XMO se propague y cause daño a tu sistema.
▶ C0XMO también puede infectar tu PC a través de vulnerabilidades en el firmware de routers DD-WRT, por lo que es importante mantener actualizado el firmware de tu router y cambiar la contraseña de administrador por defecto.
🛠️ Guía de eliminación paso a paso
Sigue los 7 pasos en orden. Todo el software es gratuito. Haz clic en cada paso para desplegarlo.
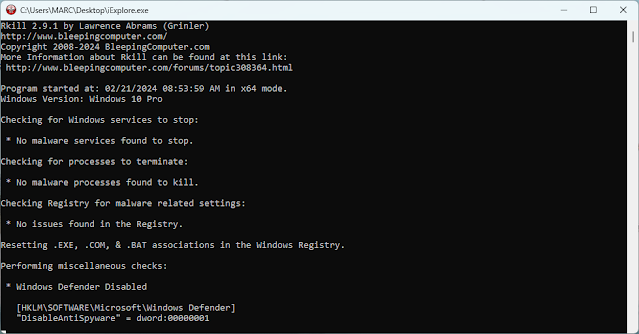
Paso 1: Utiliza RKill para terminar los procesos maliciosos que C0XMO utiliza para mantenerse activo y evitar que se cierre, lo que te permitirá eliminarlo de manera efectiva.
RKill (BleepingComputer) detiene temporalmente todos los procesos maliciosos activos en memoria. Es el primer paso imprescindible: si el malware está en ejecución bloqueará las herramientas de limpieza posteriores. RKill lo para en seco sin eliminarlo, dejando el camino libre.
Descargar RKill
Descarga RKill desde nuestra sección Herramientas de Seguridad. Descarga la versión renombrada iExplore.exe — muchos malwares bloquean ejecutables de seguridad por nombre de archivo, pero no reconocen ese alias y se ejecuta sin problemas.
Ejecutar RKill
Ve a la carpeta donde guardaste el archivo y haz doble clic en iExplore.exe. El programa analizará y terminará todos los procesos maliciosos activos en memoria. Puede tardar unos minutos. Cuando finalice se abrirá un archivo de registro con los procesos detenidos.
No reinicies el PC cuando termine — los procesos maliciosos volverían a iniciarse automáticamente. Continúa directamente con el siguiente paso.
Paso 2: Utiliza Revo Uninstaller para eliminar cualquier software malicioso que C0XMO haya instalado en tu sistema, lo que te ayudará a restaurar tu PC a un estado seguro.
Revo Uninstaller Free elimina los programas maliciosos junto con todos los restos que dejan en el registro y en las carpetas del sistema — algo que el desinstalador nativo de Windows no hace, y que permite al malware regenerarse si no se limpian esos restos.
Descargar e instalar Revo Uninstaller Free
Descarga Revo Uninstaller desde nuestra sección Herramientas. Haz doble clic en el instalador y sigue las instrucciones en pantalla.
Identificar y desinstalar programas maliciosos
Abre Revo Uninstaller y ordena los programas por fecha de instalación. Los instalados en los días anteriores a que comenzaran los síntomas son los sospechosos. Busca también nombres genéricos como "Browser Helper", "Search Manager" o aplicaciones que no recuerdes haber instalado. Selecciona el programa sospechoso y haz clic en Desinstalar.
Limpieza avanzada de restos
Tras la desinstalación, Revo te ofrecerá escanear en busca de restos — selecciona el modo Avanzado y haz clic en Escanear. Marca todos los archivos y entradas de registro detectados y elimínalos. Esto garantiza que el programa no pueda regenerarse automáticamente.
Paso 3: Utiliza Malwarebytes para escanear tu sistema y eliminar cualquier archivo malicioso que C0XMO haya dejado atrás, lo que te permitirá asegurarte de que tu PC esté completamente limpio.
Malwarebytes es una de las herramientas antimalware más eficaces y utilizadas del mundo. Detecta y elimina troyanos, adware, secuestradores de navegador, spyware y programas maliciosos que los antivirus tradicionales suelen pasar por alto. Totalmente gratuita para análisis bajo demanda.
Descargar e instalar Malwarebytes
Descarga Malwarebytes Free desde nuestra sección Anti-Malwares. Haz doble clic en el instalador y sigue el asistente. Cuando te ofrezca activar la prueba Premium, selecciona "Instalar la versión gratuita".
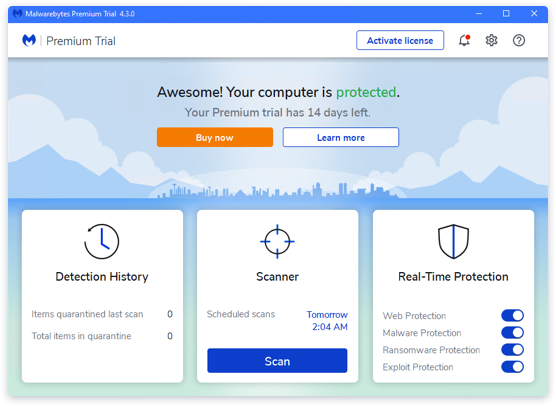
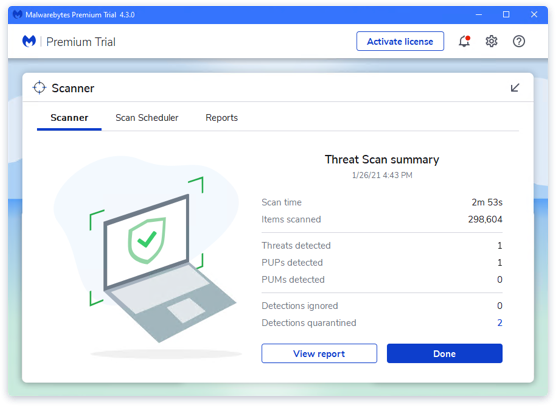
Hacer clic en "Escanear"
En la pantalla principal de Malwarebytes, haz clic en el botón Escanear. El programa actualizará automáticamente su base de datos y comenzará a analizar el sistema completo. El proceso puede tardar varios minutos.
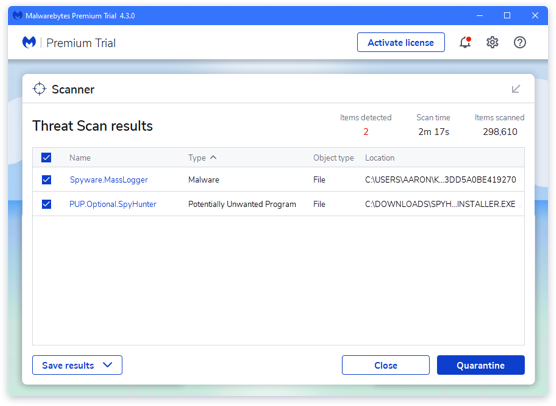
Hacer clic en "Cuarentena"
Cuando el análisis termine, Malwarebytes mostrará todos los elementos maliciosos detectados. Haz clic en Cuarentena para aislar y eliminar todas las amenazas de una sola vez.
Reiniciar el ordenador
Malwarebytes eliminará todos los archivos maliciosos y las claves de registro encontradas. Es posible que te pida reiniciar el PC para completar el proceso — hazlo antes de continuar con el siguiente paso.
Paso 4: Utiliza AdwCleaner para eliminar cualquier adware o software no deseado que C0XMO haya instalado en tu sistema, lo que te ayudará a restaurar tu experiencia de navegación a un estado seguro.
AdwCleaner (de Malwarebytes) es la herramienta más especializada en eliminar adware, extensiones maliciosas y PUPs. Se centra en la capa del navegador: limpia extensiones, políticas forzadas, accesos directos modificados y tareas programadas que el malware usa para reinstalarse.
Descargar AdwCleaner
Descarga AdwCleaner desde nuestra sección Anti-Malwares. Es un ejecutable portátil — no requiere instalación. Haz doble clic para abrirlo directamente.
Configuración previa al escaneo
Antes de escanear, ve a Configuración y activa la opción "Restablecer políticas de Chrome" (y Edge si lo usas). Esto eliminará las restricciones que el malware impone al navegador, como impedir cambiar la página de inicio o el buscador predeterminado.
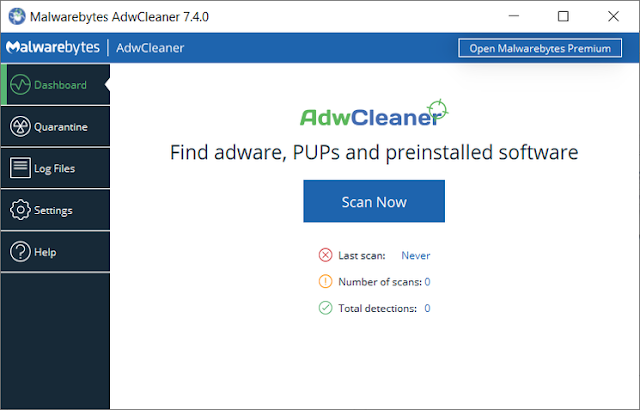
Escanear el sistema
Desde el Panel de control de AdwCleaner, haz clic en "Analizar ahora". El programa escaneará el sistema en busca de adware, extensiones maliciosas y PUPs.
Revisar resultados y limpiar
Cuando el escaneo termine, AdwCleaner mostrará la lista de elementos detectados. Revísala y pulsa Cuarentena para eliminarlos todos. Es posible que el programa pida reiniciar el PC para completar la limpieza.
Paso 5: Utiliza Spybot Search & Destroy para escanear tu sistema y eliminar cualquier archivo malicioso que C0XMO haya dejado atrás, lo que te permitirá asegurarte de que tu PC esté completamente limpia.
Spybot Search & Destroy es uno de los antispyware más veteranos y efectivos. Especializado en detectar y eliminar spyware, adware, keyloggers y tracking cookies. Su función Immunize bloquea preventivamente miles de amenazas conocidas.
Descargar e instalar Spybot
Descarga Spybot desde nuestra sección Anti-SpyWares. Instálalo y ábrelo desde el escritorio.
Ejecutar Immunize
Antes del análisis, haz clic en Immunize en el menú de la izquierda. Esto bloqueará preventivamente miles de rastreadores y spywares conocidos en tu navegador. Haz clic en "Immunize" para aplicar la protección.
Analizar y corregir
Ve a Scan & Fix en el menú principal. Haz clic en "Start Scan" y espera a que termine el análisis. Cuando finalice, revisa los resultados y haz clic en "Fix selected" para eliminar todo lo detectado.
Paso 6: Utiliza HitmanPro para escanear tu sistema y eliminar cualquier archivo malicioso que C0XMO haya dejado atrás, lo que te permitirá asegurarte de que tu PC esté completamente limpia.
HitmanPro (Sophos) es un escáner de segunda opinión que utiliza análisis en la nube combinando simultáneamente los motores de Sophos, Bitdefender y Kaspersky. No necesita instalación y detecta amenazas que los análisis anteriores pueden haber pasado por alto.
Descargar HitmanPro
Descarga HitmanPro desde nuestra sección Anti-Malwares. Descarga la versión correcta para tu sistema (32 o 64 bits) y guárdala en el escritorio. Es portátil — no requiere instalación.
Realizar el escaneo
Haz doble clic en el archivo descargado. En la primera pantalla, selecciona "No, solo quiero realizar un escaneo de una sola vez para comprobar este equipo" y haz clic en Siguiente. HitmanPro analizará el sistema completo en busca de infecciones.
Activar la prueba gratuita y limpiar
Si se detectan amenazas, HitmanPro pedirá activar una prueba gratuita de 30 días para poder eliminarlas. No necesitas tarjeta de crédito. Actívala, haz clic en Siguiente y el sistema quedará limpio.
Paso 7: Utiliza ESET Online Scanner para escanear tu sistema y eliminar cualquier archivo malicioso que C0XMO haya dejado atrás, lo que te permitirá asegurarte de que tu PC esté completamente limpia y segura.
ESET Online Scanner es un antivirus bajo demanda gratuito que usa el motor profesional de ESET NOD32, uno de los más valorados del sector. Funciona sin instalación permanente y es compatible con cualquier otro antivirus instalado. Es la verificación final para confirmar que el sistema está completamente limpio.
Descargar ESET Online Scanner
Descarga ESET Online Scanner desde nuestra sección Antivirus Online. Elige la opción Free Scan y guarda el archivo esetonlinescanner.exe en el escritorio.
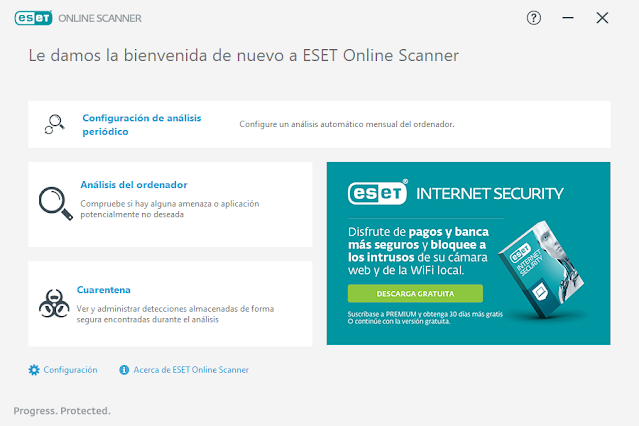
Configurar y lanzar el análisis
Haz doble clic en esetonlinescanner.exe y selecciona "Análisis del ordenador" → "Análisis completo". Antes de iniciar, activa la opción "Detección y puesta en cuarentena de aplicaciones potencialmente no deseadas". Haz clic en Iniciar análisis.
Esperar el análisis completo
El análisis puede durar entre 30 minutos y 2 horas según el tamaño del disco. Puedes dejarlo en marcha mientras haces otras cosas y revisar su progreso periódicamente.
Resultados del análisis
Al finalizar, ESET mostrará las amenazas detectadas y eliminadas. Haz clic en "Ver resultados detallados" para obtener información específica. Las amenazas quedan eliminadas y puestas en cuarentena automáticamente. Si no encuentra nada, el sistema está completamente limpio.
✅ Para prevenir infecciones de C0XMO, es importante mantener actualizado tu sistema operativo y firmware de router, lo que te ayudará a protegerte contra vulnerabilidades conocidas.
✅ No descargues software o archivos de fuentes no seguras, ya que esto puede aumentar el riesgo de infección por C0XMO o otros malware.
✅ Ten cuidado al abrir correos electrónicos desconocidos, ya que estos pueden contener enlaces o archivos maliciosos que instalan C0XMO en tu sistema.
✅ Utiliza un antivirus y un firewall para proteger tu sistema contra infecciones de C0XMO y otros malware, lo que te ayudará a mantener tu PC segura.
✅ Conclusión
Si has seguido estos pasos, tu PC está limpia y segura, y has eliminado C0XMO de tu sistema. Recuerda que la prevención es la mejor manera de protegerte contra infecciones de malware, así que asegúrate de mantener actualizado tu sistema y firmware de router, y de ser cauteloso al descargar software y abrir correos electrónicos desconocidos. En solucionavirus.net, estamos aquí para ayudarte a mantener tu PC segura y protegida.
💡 Recuerda: La recomendación de seguridad más importante para evitar C0XMO en el futuro es mantener actualizado tu sistema operativo y firmware de router, y ser cauteloso al descargar software y abrir correos electrónicos desconocidos.
Utilizamos cookies propias y de terceros para optimizar nuestro sitio, recopilar estadísticas y mostrarte publicidad personalizada en base a tus hábitos de navegación. Puedes obtener más detalles en nuestra Política de Privacidad.





No hay comentarios:
Publicar un comentario